SoftTech разработал MFA Proxy CTRL — программный продукт для защиты доступа к существующим веб-приложениям с помощью дополнительной аутентификации.
Главная задача продукта — добавить второй фактор там, где само приложение его не поддерживает или его доработка для этого нежелательна.
MFA перед приложением, а не внутри него
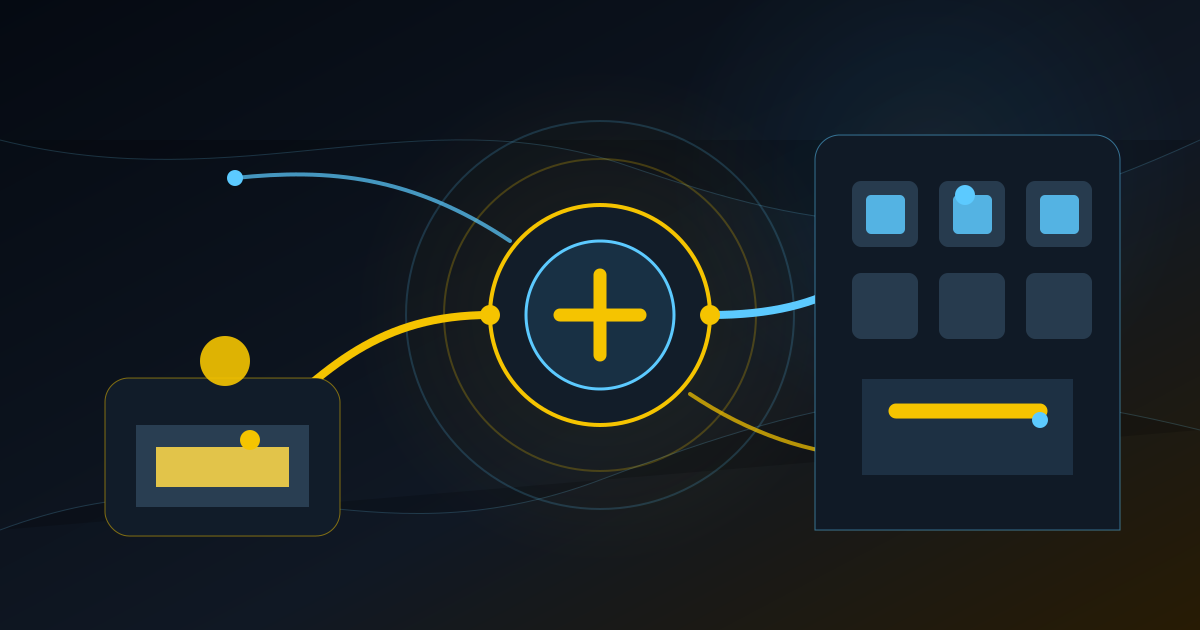
MFA Proxy CTRL размещается между пользователем и защищаемым веб-приложением.
Пользователь сначала проходит проверку на proxy и только после успешной аутентификации получает доступ к целевой системе. Само приложение для этого менять не требуется.
Такой подход применим для административных панелей, vCenter, почтовых веб-интерфейсов, CRM, камер, внутренних порталов и других веб-систем без подходящей собственной двухфакторной защиты.
Один контур для нескольких сервисов
Через MFA Proxy CTRL можно защищать несколько сайтов. Для каждого задаются адрес назначения, разрешённые пользователи и параметры сессии.
Пользователей можно объединять в группы и назначать им доступ к конкретным системам, а администратор видит активные сессии и может завершать их.
В текущей реализации для дополнительной проверки используются одноразовые TOTP-коды из приложения-аутентификатора.
Дополнительные правила доступа
Кроме второго фактора MFA Proxy CTRL поддерживает привязку сессии к IP-адресу, повторную проверку при его изменении, временную блокировку после последовательных ошибочных попыток, белые и чёрные списки IP-адресов и журналирование входов, отказов и административных действий.
Сертификат защищаемого сайта также может управляться через proxy: поддерживаются собственные сертификаты, Let’s Encrypt и сертификаты, подписанные общим корневым сертификатом proxy.
Не замена остальным средствам защиты
MFA Proxy CTRL решает конкретную задачу: не оставлять пароль единственным рубежом входа в веб-приложение.
Он не заменяет межсетевой экран, антивирус, безопасную конфигурацию приложения и остальные элементы информационной безопасности.
При внедрении также важно исключить прямой пользовательский доступ к защищаемому приложению в обход proxy.
Подробнее о продукте — на странице MFA Proxy CTRL.
Отдельно мы подготовили практический материал о том, как добавить MFA к веб-приложению, которое её не поддерживает, и в каких случаях вместо proxy лучше использовать встроенную MFA или корпоративный Identity Provider.